El desafío actual ya no pasa por cómo adoptar el uso de inteligencia artificial en las empresas, sino que ahora es necesario conocer más detalles para tomar mejores decisiones: por dónde entra, qué información encuentra en el camino y qué hace con ella.
Ese fue uno de los ejes de la nueva instancia de capacitación que Montevideo COMM, junto a Microsoft y Licencias OnLine, realizó este lunes 14 de setiembre en el hotel Hilton Garden Inn Montevideo. La actividad, gratuita y dirigida a empresas que trabajan con las herramientas de la compañía, puso el foco en un aspecto que gana relevancia a medida que se multiplican las aplicaciones de IA generativa: seguridad, gobernanza y control de los datos.
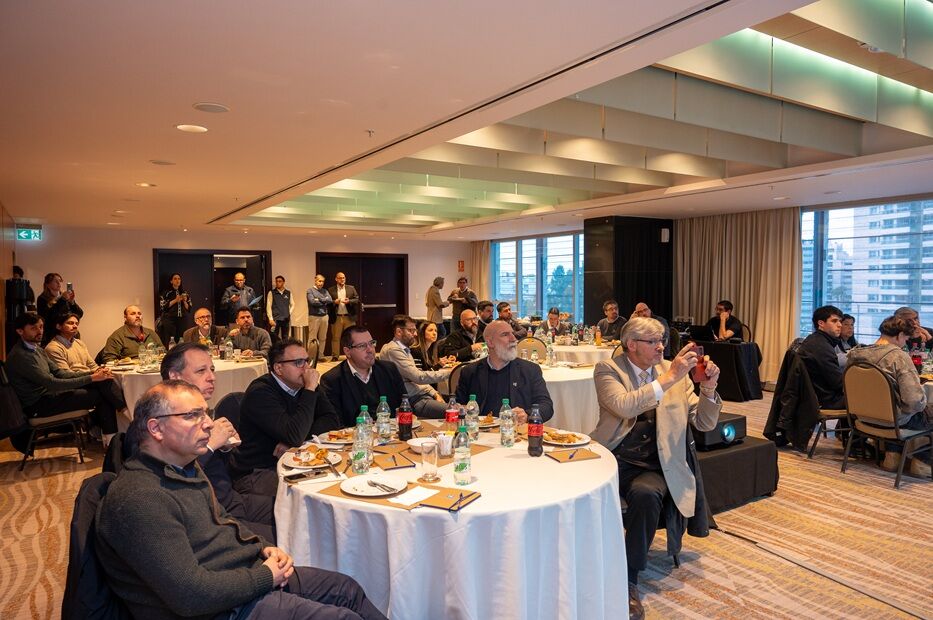
Foto: Javier Noceti
Agesic, Algorta, ANDA, ATGen, BPS, Casino Importaciones, El Clon, Prolesa, Resonet y Unilam fueron algunas de las empresas que participaron activamente de la jornada, que incluyó un espacio de capacitación y almuerzo.
La propuesta combinó explicaciones con demostraciones prácticas para mostrar qué sucede en situaciones concretas. A lo largo de la actividad, los especialistas recorrieron herramientas de Microsoft 365 y simularon distintos escenarios vinculados al acceso a información, clasificación de datos, auditoría y aplicación de políticas de seguridad, para que los participantes pudieran ver cómo funciona en la práctica aquello que se estaba explicando.
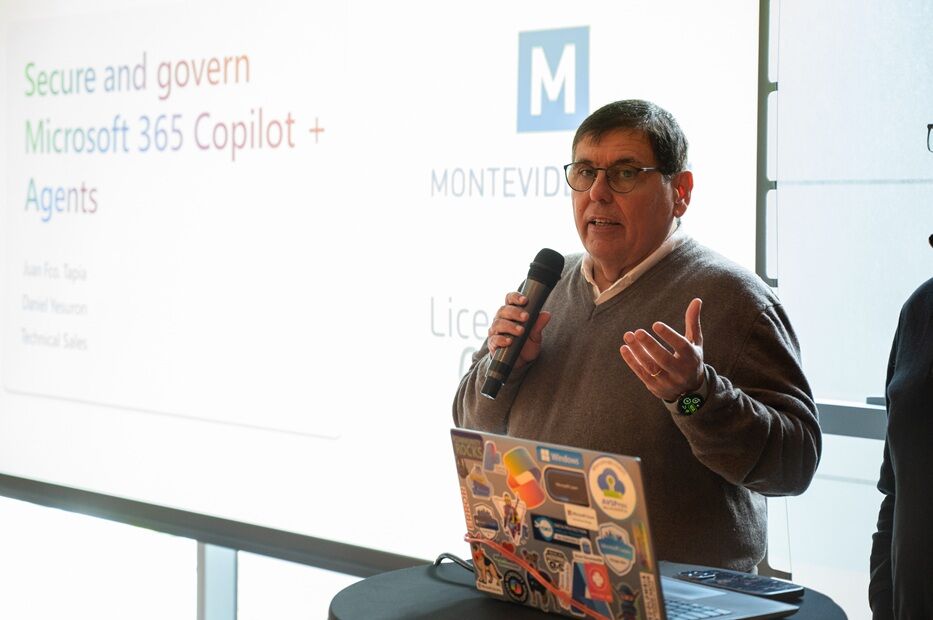
Víctor Villar. Foto: Javier Noceti
Víctor Villar, uno de los directores de Montevideo COMM, fue el encargado de dar la bienvenida y planteó el escenario que atraviesan actualmente las organizaciones. “Estamos en un momento donde la seguridad toma cada vez más relevancia y las empresas lo tienen que tomar cada vez más en serio”, señaló y recalcó que en los últimos meses se aceleró el avance de las amenazas. En ese contexto, sostuvo que la inteligencia artificial “no solo es buena para los negocios, sino también para los que quieren aprovecharse de las debilidades que podemos tener en los negocios”.
Para Daniel Yesuron, Technical Presales Lead Latam y Regional Cloud Engineer de Licencias OnLine, uno de los cambios que trae la expansión de los agentes de IA es que la pregunta por la seguridad ya no puede quedar separada de la pregunta por el acceso a la información.
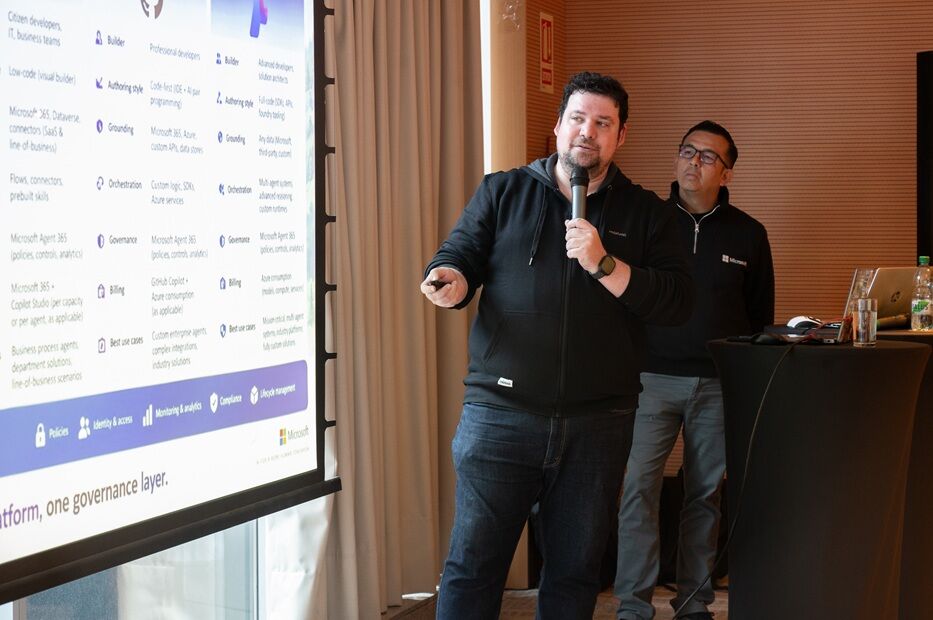
Daniel Yesuron. Foto: Javier Noceti
“Microsoft está haciendo que sea tan sencillo trabajar con agentes y usar agentes que hoy pocas personas le están dando suficiente atención a esa información: qué tan protegido, qué tan gobernado está”, explicó en conversación con Montevideo Portal.
El punto, dijo, es que las organizaciones ya cuentan con herramientas que permiten establecer reglas sobre quién puede acceder a determinada información y qué puede hacerse con ella. “No es solamente quién puede o no ver algo, sino si esa información va a cambiar en el tiempo, qué tan crítico es y cuáles son las normativas de tu empresa o de tu negocio”.
Foto: Javier Noceti
En ese sentido, la seguridad que antes se aplicaba al correo electrónico, Teams o SharePoint ahora se extiende al uso de inteligencia artificial. “No es magia negra”, resumió Yesuron. La tecnología requiere configuración y definición de casos de uso, pero las herramientas para hacerlo ya están disponibles.
Ahí aparece uno de los principales desafíos para las empresas: definir primero las reglas y después habilitar la tecnología. “Es importante, incluso como un paso previo, tener preparadas estas directrices de seguridad y de gobernanza”, sostuvo.
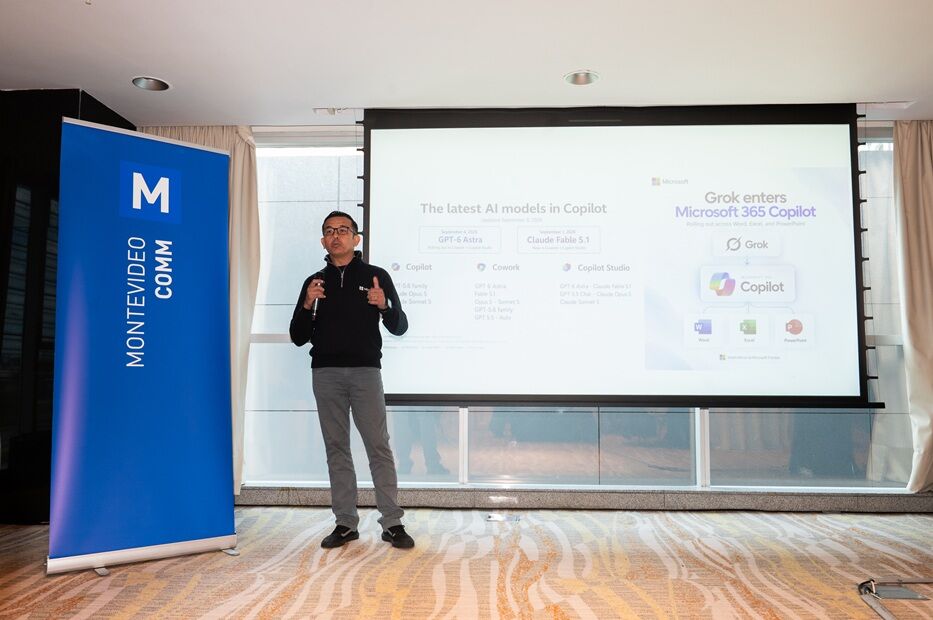
Juan Francisco Tapia. Foto: Javier Noceti
Juan Francisco Tapia, Technical Pre-Sales Engineer en Licencias OnLine, llevó la discusión al lugar donde muchas veces aparece el punto ciego: el usuario final.
“Muchas veces nos enfocamos en la herramienta, en sus capacidades, en temas de administración, pero lo que queremos que se lleven en esta oportunidad es cómo es esa experiencia que está viviendo el usuario en su día a día utilizando aplicaciones de IA generativa”, dijo a Montevideo Portal.
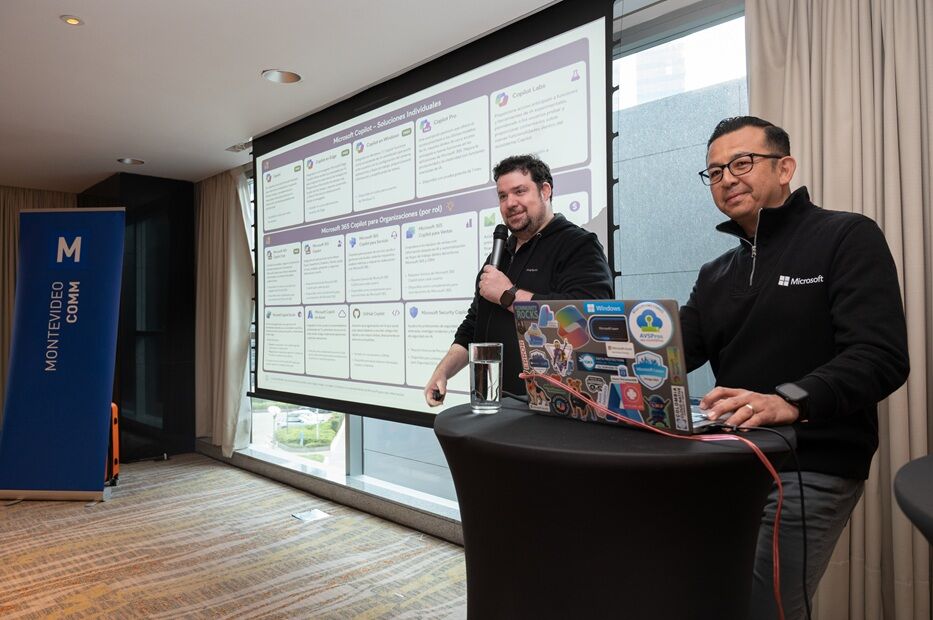
Foto: Javier Noceti
Porque el universo ya no se limita a las herramientas contratadas por la empresa. Un trabajador puede utilizar Copilot, una aplicación de un tercero o incluso un agente desarrollado internamente. Y también puede recurrir a una herramienta gratuita que encontró por su cuenta.
“Las compañías ya están invirtiendo en herramientas de pago, pero el usuario sigue utilizando herramientas gratuitas”, señaló Tapia. La lógica es sencilla: alguien prueba una aplicación, se la recomienda a un compañero, descubre que puede generar una canción, un video o incluso crear un videojuego y continúa buscando nuevas alternativas, ejemplificó.
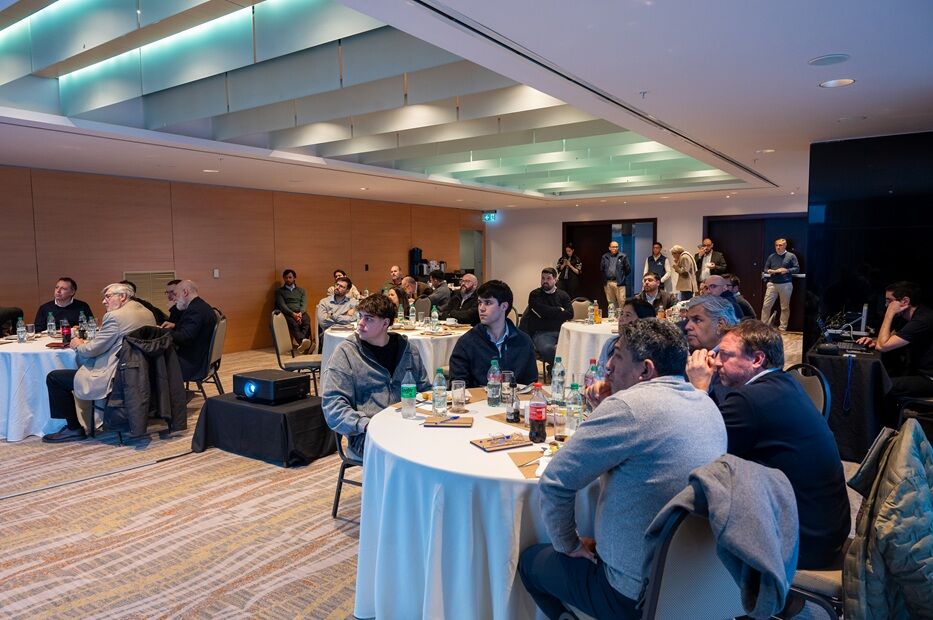
Foto: Javier Noceti
El problema aparece cuando esa herramienta recibe información corporativa, datos confidenciales o propiedad intelectual.
“Hoy hay más de 1.400 aplicaciones de IA”, señaló Tapia durante la actividad y planteó la necesidad de que las empresas puedan tener una radiografía de cuáles están utilizando sus empleados y qué nivel de riesgo implica cada una. La propuesta de Microsoft apunta, justamente, a generar esa visibilidad y luego establecer políticas.
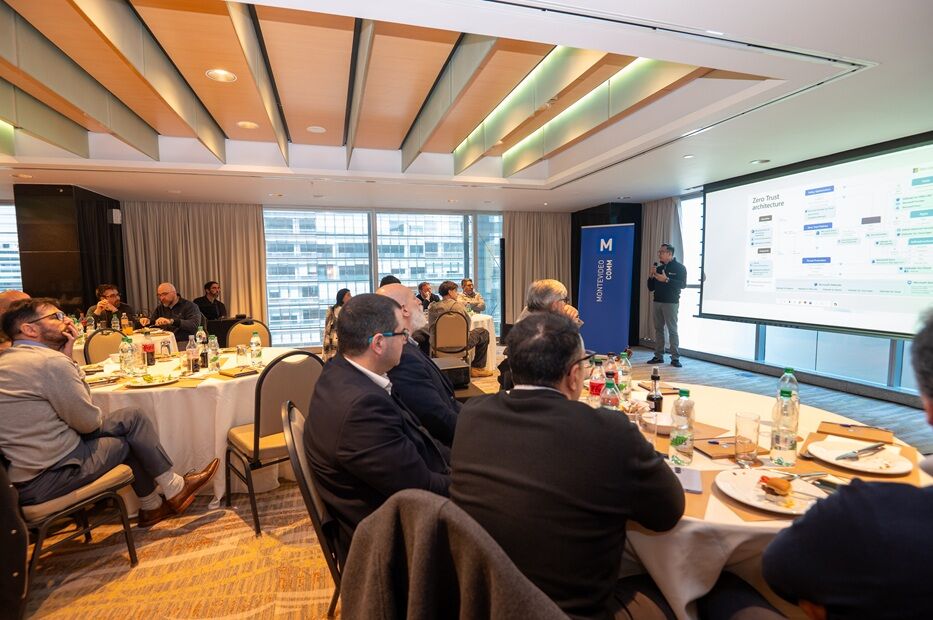
Foto: Javier Noceti
Durante la presentación se mostró cómo, a través de herramientas como Microsoft Defender y Purview, las organizaciones pueden identificar qué aplicaciones se están utilizando, clasificarlas según su nivel de riesgo y establecer políticas de protección. También enseñaron a detectar información sensible y determinar quién puede acceder a ella o qué ocurre si un usuario intenta compartirla.
Por ejemplo, si alguien intenta enviar por correo información que entra en conflicto con una política interna, el sistema puede advertirlo y bloquear la acción. Algo similar puede ocurrir cuando un documento restringido se intenta utilizar dentro de Copilot: la herramienta identifica la limitación y evita que esa información sea utilizada de una manera que contradiga las políticas establecidas.
Foto: Javier Noceti
“¿Cómo distinguimos eso?”, planteó Tapia al referirse a la dificultad de separar una consulta cotidiana de un uso que pueda comprometer información de la empresa. El desafío, explicó, es lograr observabilidad y auditoría sobre lo que ocurre con los datos.
La clasificación también resulta clave porque una misma información puede estar replicada en múltiples lugares: correo personal, correo corporativo, computadora de la casa o diferentes servicios. “Como personas, el dato más crítico lo tenemos mínimo 20 veces. Por eso, antes de proteger la información, hay que encontrarla. Es como buscar una aguja en un pajar”, dijo Tapia.
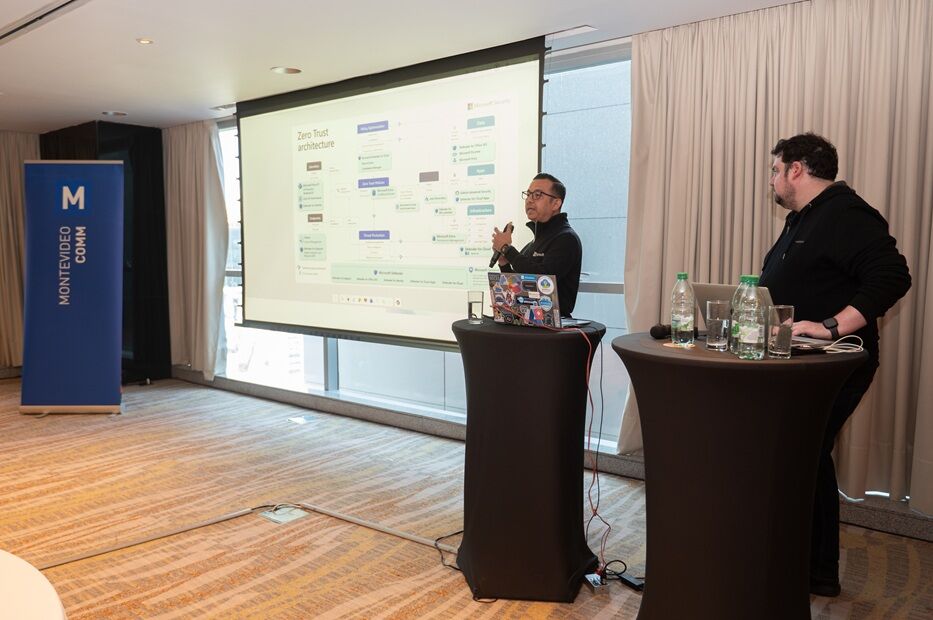
Foto: Javier Noceti
La jornada también permitió mostrar otras posibilidades de Copilot y Copilot Studio, entre ellas los llamados skills, que permiten empaquetar instrucciones para reutilizarlas en diferentes tareas. Estos recursos pueden aplicarse en herramientas como Word, Excel y PowerPoint, además de los entornos específicos para crear agentes.
Yesuron resumió parte del problema con dos frases que, según dijo, se repiten al hablar de estas situaciones. Una es conocida: “Cuando algo es gratis, uno es el producto”. La otra: “A veces lo barato sale caro a la larga”.
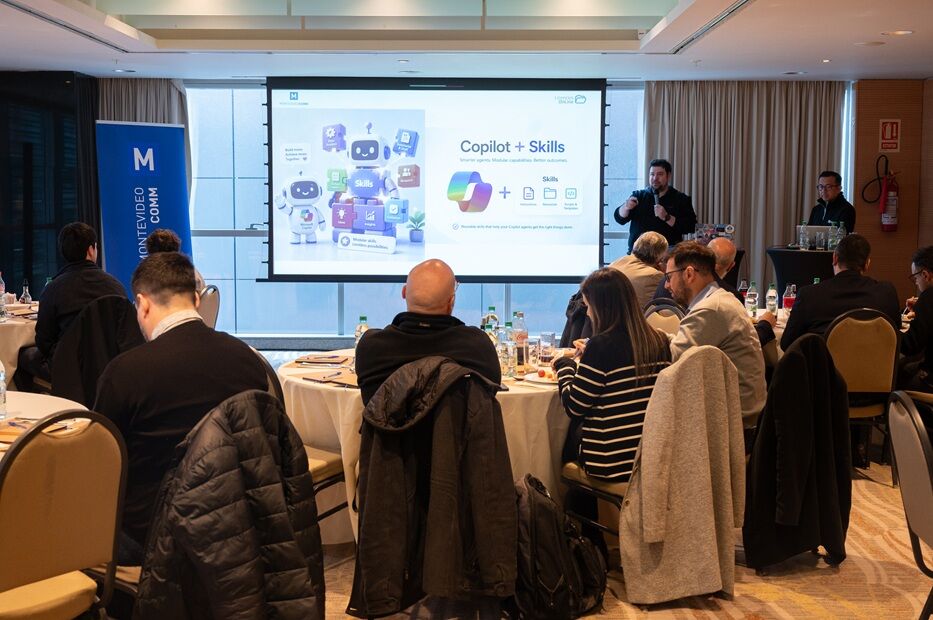
Foto: Javier Noceti
El objetivo, aclaró, no es decirles a las empresas qué herramientas pueden o no utilizar, sino que sepan dónde están paradas antes de decidir.
La actividad reforzó una idea que atraviesa a la incorporación de inteligencia artificial en las organizaciones: la tecnología puede multiplicar las capacidades de una empresa, pero también vuelve más importante saber qué información se tiene, dónde está, quién puede acceder a ella y qué herramientas pueden utilizarla.